

Готов к труду. А к обороне? На каком уровне находится кибербезопасность российского бизнеса
Времена цифровой трансформации и ускоренного применения технологий искусственного интеллекта влекут за собой новые вызовы для российского бизнеса. В ряду главнейших угроз для отечественных компаний на 2025 год ― программы‑вымогатели, фишинговые атаки со шпионским программным обеспечением, нападения на цепочки поставок, утечки данных и увеличивающаяся эффективность действий хакерских групп.
Вверх по течению
Роскомнадзор сообщил, что за 2024 год произошло 135 утечек данных, в результате чего третьим лицам стали доступны свыше 710 млн записей об отечественных пользователях. Среди каналов утечек лидируют мессенджеры: на них пришлось порядка 35% инцидентов. Если сравнивать статистику за 2023 год, отчетливо прослеживается тенденция к уменьшению числа самих утечек (168 по итогам 2023 года), но к увеличению их объемов (310 млн данных в 2023 году). При этом растёт количество утечек данных, произошедших в результате кибератак.
По нашим оценкам, сейчас лишь 8‑12% потерь информации происходит из‑за сотрудников компаний. Более 85% утечек данных от компаний ― это не вина сотрудников, а целенаправленная работа злоумышленников, атакующих бизнес. Разумеется, это более опасно для компаний финансового сектора, работающих с деньгами клиентов.
39 атак из общего количества инцидентов пришлось на кредитно‑финансовый сектор. На втором месте оказались госорганизации, далее ― сферы торговли, услуг, страхования, спорта, игр, здравоохранения, строительства, телекоммуникаций и образования. Особо лакомый кусок для злоумышленников ― интернет‑магазины. Несладко приходится также индивидуальным предпринимателям и небольшому бизнесу, которым для повышения уровня защиты не хватает необходимых финансов и сотрудников.
Причем мошенники продают на чёрном рынке уже не только ФИО, e‑mail, кредитные истории и адреса граждан, но и компании для проведения нелегальных операций. По данным сервиса Solar AURA, таких организаций насчитывается не менее 8 тысяч, а 1,5 тыс. из них стали известны в 2024 году.
Что касается градации привлекательной для хакеров информации по типам, по нашим сведениям, на первом месте находятся утечки данных о клиентах и сделках (более 40%), следом располагаются персональные данные (свыше 35%), техническая документация (свыше 30%), финансовая документация (28%).


- Россияне впервые за восемь лет снизили зарплатные ожидания
- Мировой тренд: ИТ‑специалисты теряют интерес к работе из‑за внедрения ИИ
- Бизнес в России перестает удерживать увольняющихся сотрудников
- Дата‑центр Яндекса в Калуге поврежден из‑за атаки БПЛА
- Яндекс Маркет завершил реферальную программу для селлеров
- Сумма штрафов бизнесу за нарушения при найме мигрантов выросла на 22% за год
ИИ нашим, ИИ вашим
Искусственный интеллект, развитие которого идёт семимильными шагами, как выяснилось, способен помогать не только силам добра. Так, мошенники научились использовать его для автоматизации процессов поиска уязвимостей объектов критической информационной структуры, а также ИИ ускоряет анализ информации и способен писать тексты. Более того виртуальный мозг помогает генерировать поддельный медиаконтент ― аудио, видео, изображения. Благодаря ему злоумышленники бьют точно в цель и наращивают объёмы.
Статистика утверждает, что появление Chat GPT под занавес 2022 года спровоцировало увеличение количества фишинговых атак. В начале 2024 года показатели этого роста превысили 4 тысячи процентов.
Фишинговые атаки ― это вид мошенничества, с помощью которого злоумышленники получают доступ к логинам и паролям пользователей посредством отправки им якобы официальных сообщений от различных сервисов (банков, интернет‑магазинов), побуждающих пройти по ссылке на поддельный сайт и ввести личные данные.
ИИ также стал подспорьем для хакеров, которые занимаются проведением DDoS‑атак (Distributed Denial of Service) с целью получения финансовой выгоды или отстаивания определённых политических интересов. Таким нападениям подвергаются, в частности, сайты госорганизаций и крупных корпораций. ИИ создаёт вредоносное ПО, которое далее используется для формирования ботнета, участвующего в DDoS‑атаках.
К вредоносному ПО, создаваемому с помощью ИИ, относятся, в частности, кейлоггеры, которые можно использовать при атаках, нацеленных на утечки, а также шифровальщики (не направлены на утечку данных, но являются очень опасной и актуальной проблемой последние несколько месяцев).
Умным угрозам ― комплексный ответ
Современные кибератаки, безусловно, требуют новых подходов в процессе обеспечения безопасности. Чтобы справиться с угрозами, созданными ИИ, нужно самим думать как ИИ, а точнее, вместе с ИИ. То есть бороться с врагами с помощью их же оружия. А это недостижимо без разработки новых IT‑решений и активного импортозамещения зарубежного ПО после ухода иностранных компаний. Тем более, согласно указу президента РФ №500 от 13 июня 2024 года «О внесении изменений в Указ Президента Российской Федерации от 1 мая 2022 года №250 «О дополнительных мерах по обеспечению информационной безопасности Российской Федерации», с 1 января 2025 года вступил в силу запрет для государственных органов (организаций) на использование сервисов (работ, услуг) по обеспечению информационной безопасности, которые предоставляют компании из недружественных стран. Речь идёт об объектах критической информационной структуры.
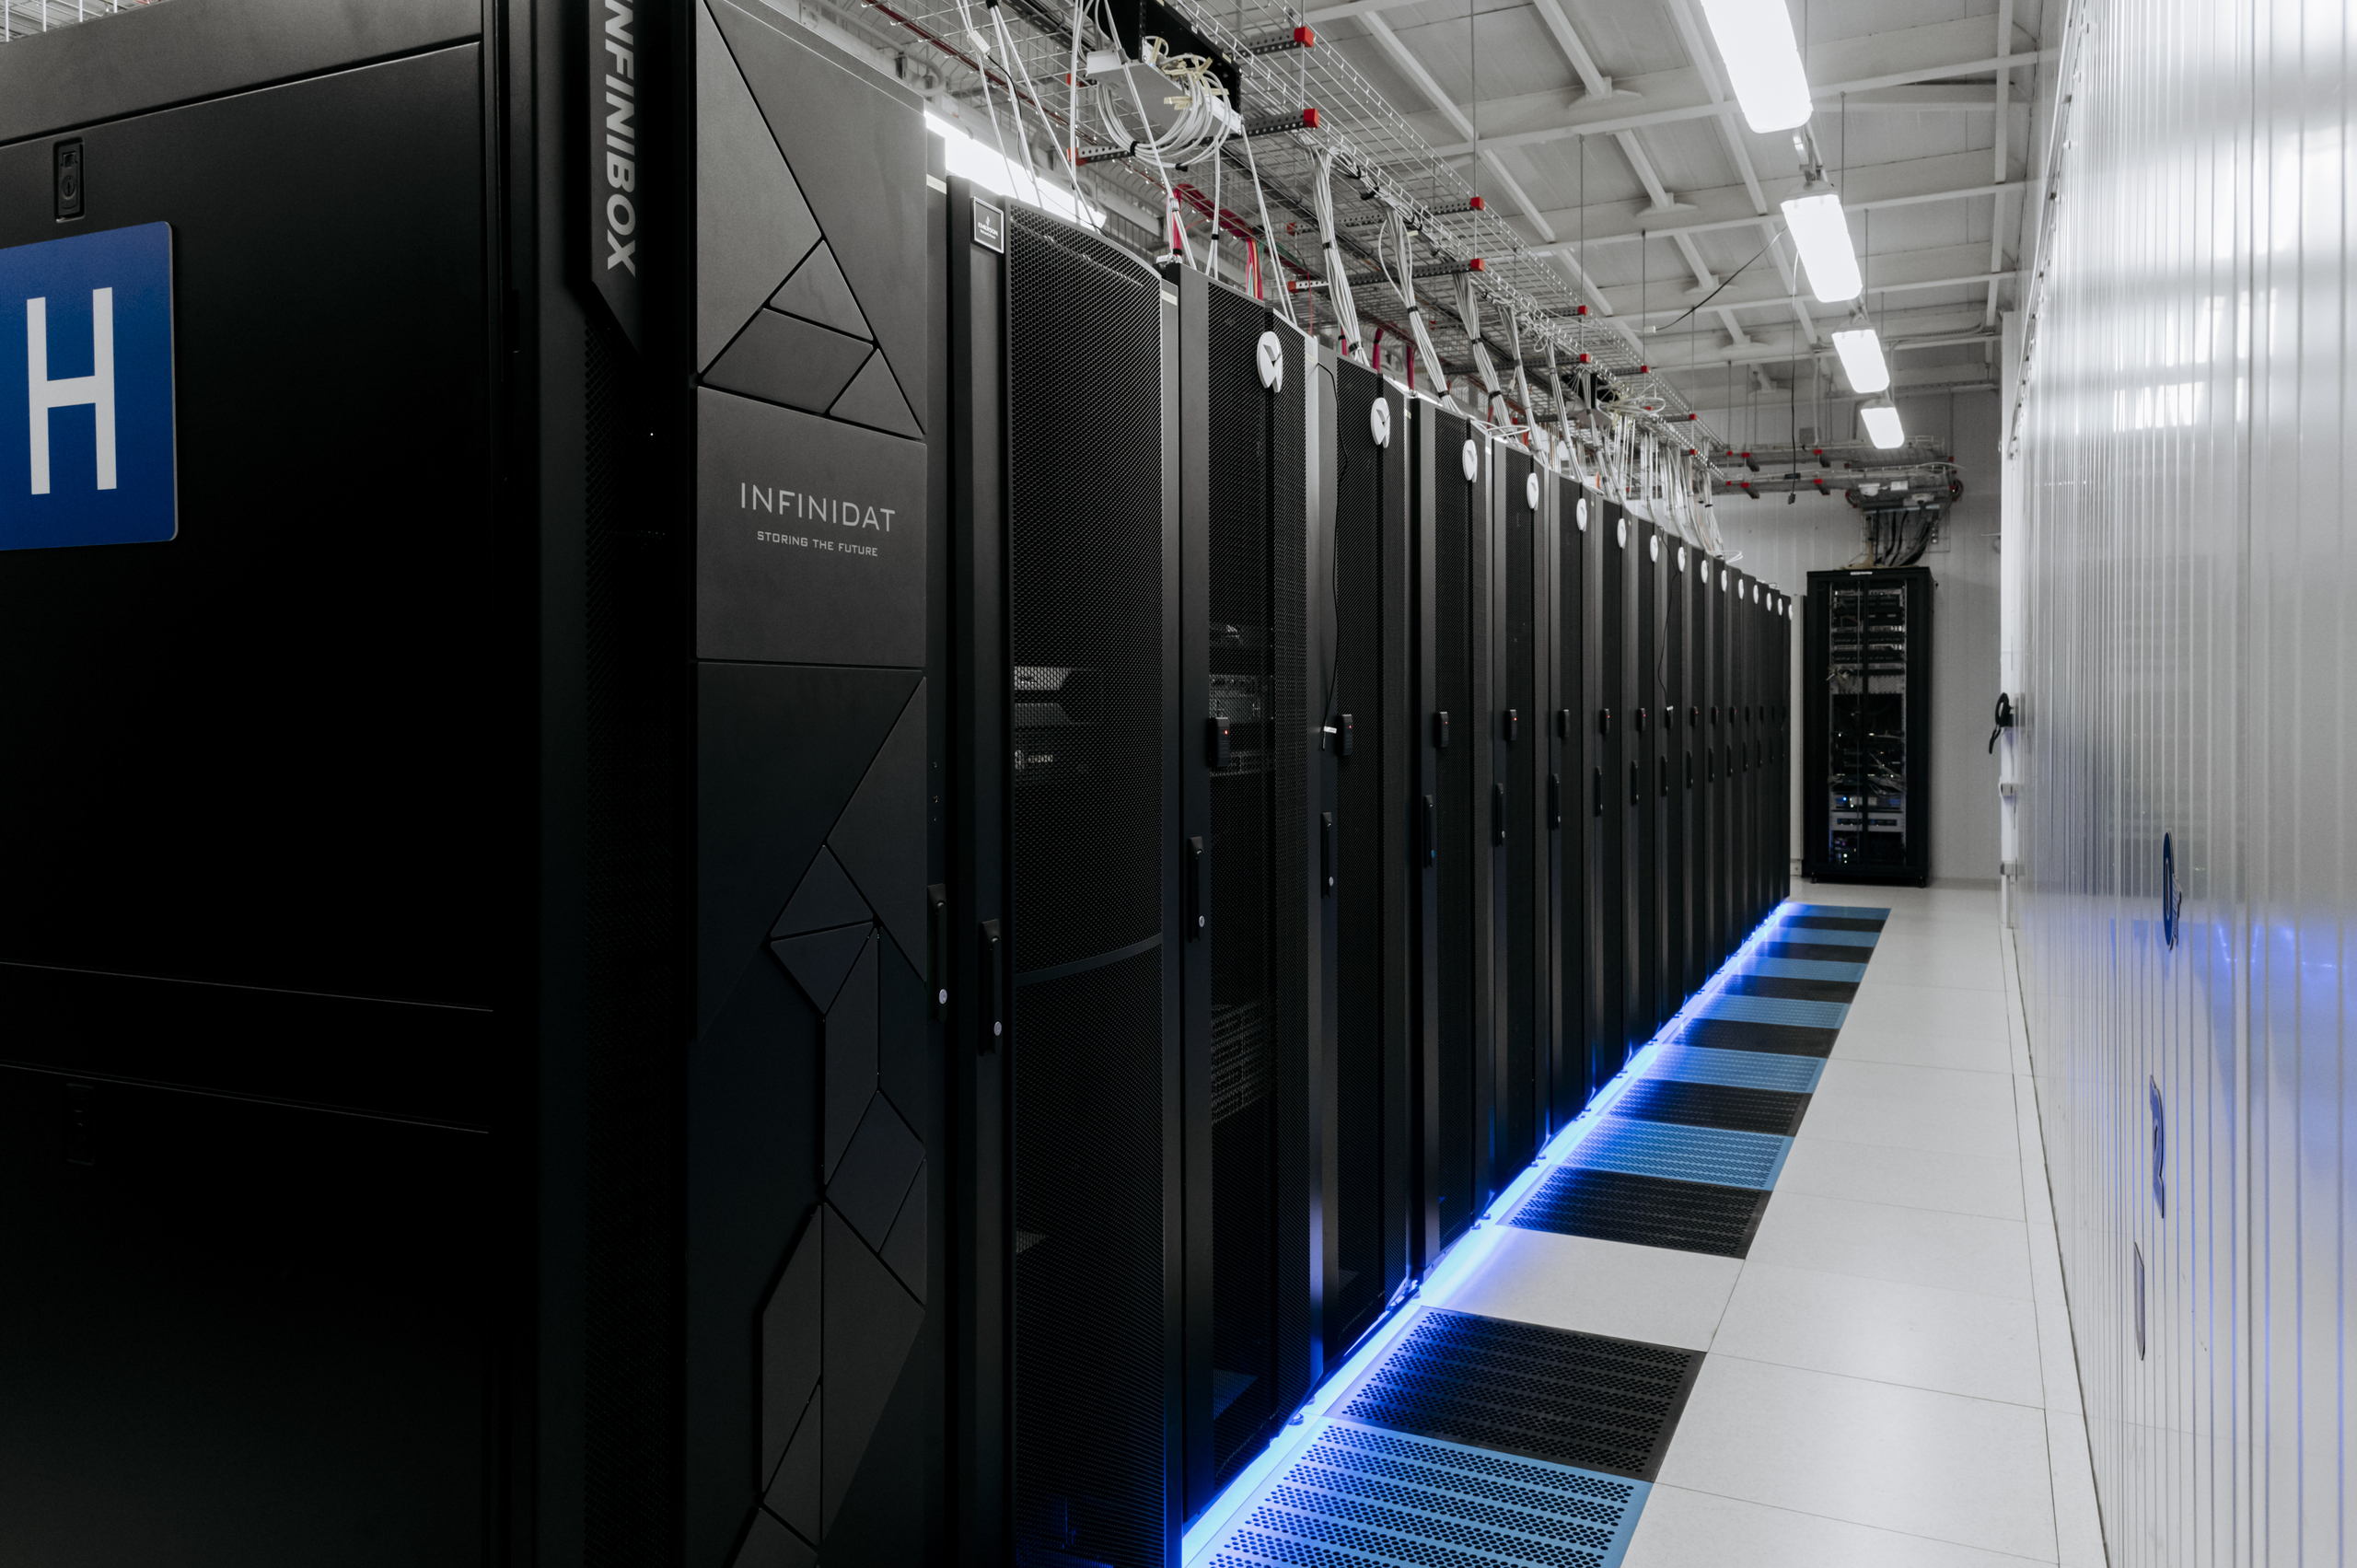
На сегодняшний день сформировался тренд на применение ИИ в средствах защиты информации. При этом подходы к его использованию различаются. В первом случае ИИ внедряется в в систему управления с целью упрощения настройки и снижения требований к кадрам, во втором ― в разного рода анализаторы и системы детектирования и предотвращений для повышения точности борьбы с атаками.
Однако применение ИИ не отменяет необходимости классических средств защиты информации. Самое простое и действенное в контексте утечек ― закрытие форм аутентификаций с помощью многофакторной аутентификации (чем часто пренебрегают). Важен также контроль сетевого периметра, в том числе почтовых сервисов (через которые пользователи получают фишинг).
И последний (но тоже немаловажный) компонент защиты ― обучение сотрудников основам кибербезопасности. Ведь, как известно, человеческий фактор всегда стоит учитывать.

Киберборьба и киберпобеды
Активное развитие российских технологий в секторе информационной безопасности уже сейчас приносит хорошие результаты. В России разработкой WAF занимаются, к примеру, Solidwall, Positive technologies (PTAF). Отличные решения по нейтрализации DDoS‑атак предоставляет провайдер Curator, с которым мы сотрудничаем, Mitigator и др. К разработчикам решений в области многофакторной аутентификации (MFA) относятся компании MFASOFT (ООО «СИС разработка»), Мультифактор, Контур. У нас есть успешные примеры создания сервисов защиты из облака на базе российских решений. В частности, сервис Web Application Firewall | Защита веб‑приложений от угроз | Nubes на базе от Positive Tecnologies, Многофакторная аутентификация (MFA) | Nubes на базе решения МФАСОФТ, сервис NGFW на базе отечественного решения Usergate, услуга «Антивирусная защита виртуальных машин» от МТС и «Лаборатории Касперского», Cloud Security Services от K2 Cloud Services, а также платформа Cloud Advisor от ООО «Клаудэдвайзор».
Мы уверены, что уровень киберугроз будет повышаться год от года, и это потребует от ИТ‑сферы не только значительных финансовых затрат, но также детальной аналитики и инновационных разработок. Одна из самых опасных потенциальных угроз для информационной безопасности, по нашему мнению, может быть связана с развитием в будущем квантовых технологий. К слову, уже сейчас в России реализуются пилотные проекты, связанные с постквантовым шифрованием. Занимается этим структурное подразделение «Российского квантового центра».
Уровень инвестиций в кибербезопасность варьируется в зависимости от объема бизнеса, сферы деятельности компании и необходимости следования требованиям регуляторов. В среднем его можно оценить в 5‑18% от затрат на ИТ. Однако год от года затраты растут в связи с ростом ущерба от кибератак, возникновением новых требований регуляторов и увеличением штрафов за нарушения в сфере ИБ.
Стремление к безопасности создаёт новые тренды
Всё больше российских компаний переводят свои дата‑центры в облако, стремясь обеспечить максимальный уровень защиты конфиденциальных данных, в том числе коммерческой тайны.
Какие факторы способствуют миграции:
- отчужденность инфраструктуры (в рамках облака можно создать изолированную среду с повышенным уровнем безопасности и ограниченным доступом);
- отсутствие необходимости крупных вложений на старте проекта и полного воспроизведения собственной системы ИБ, соответствующей требованиям регуляторов (можно воспользоваться частью аттестованного облака).
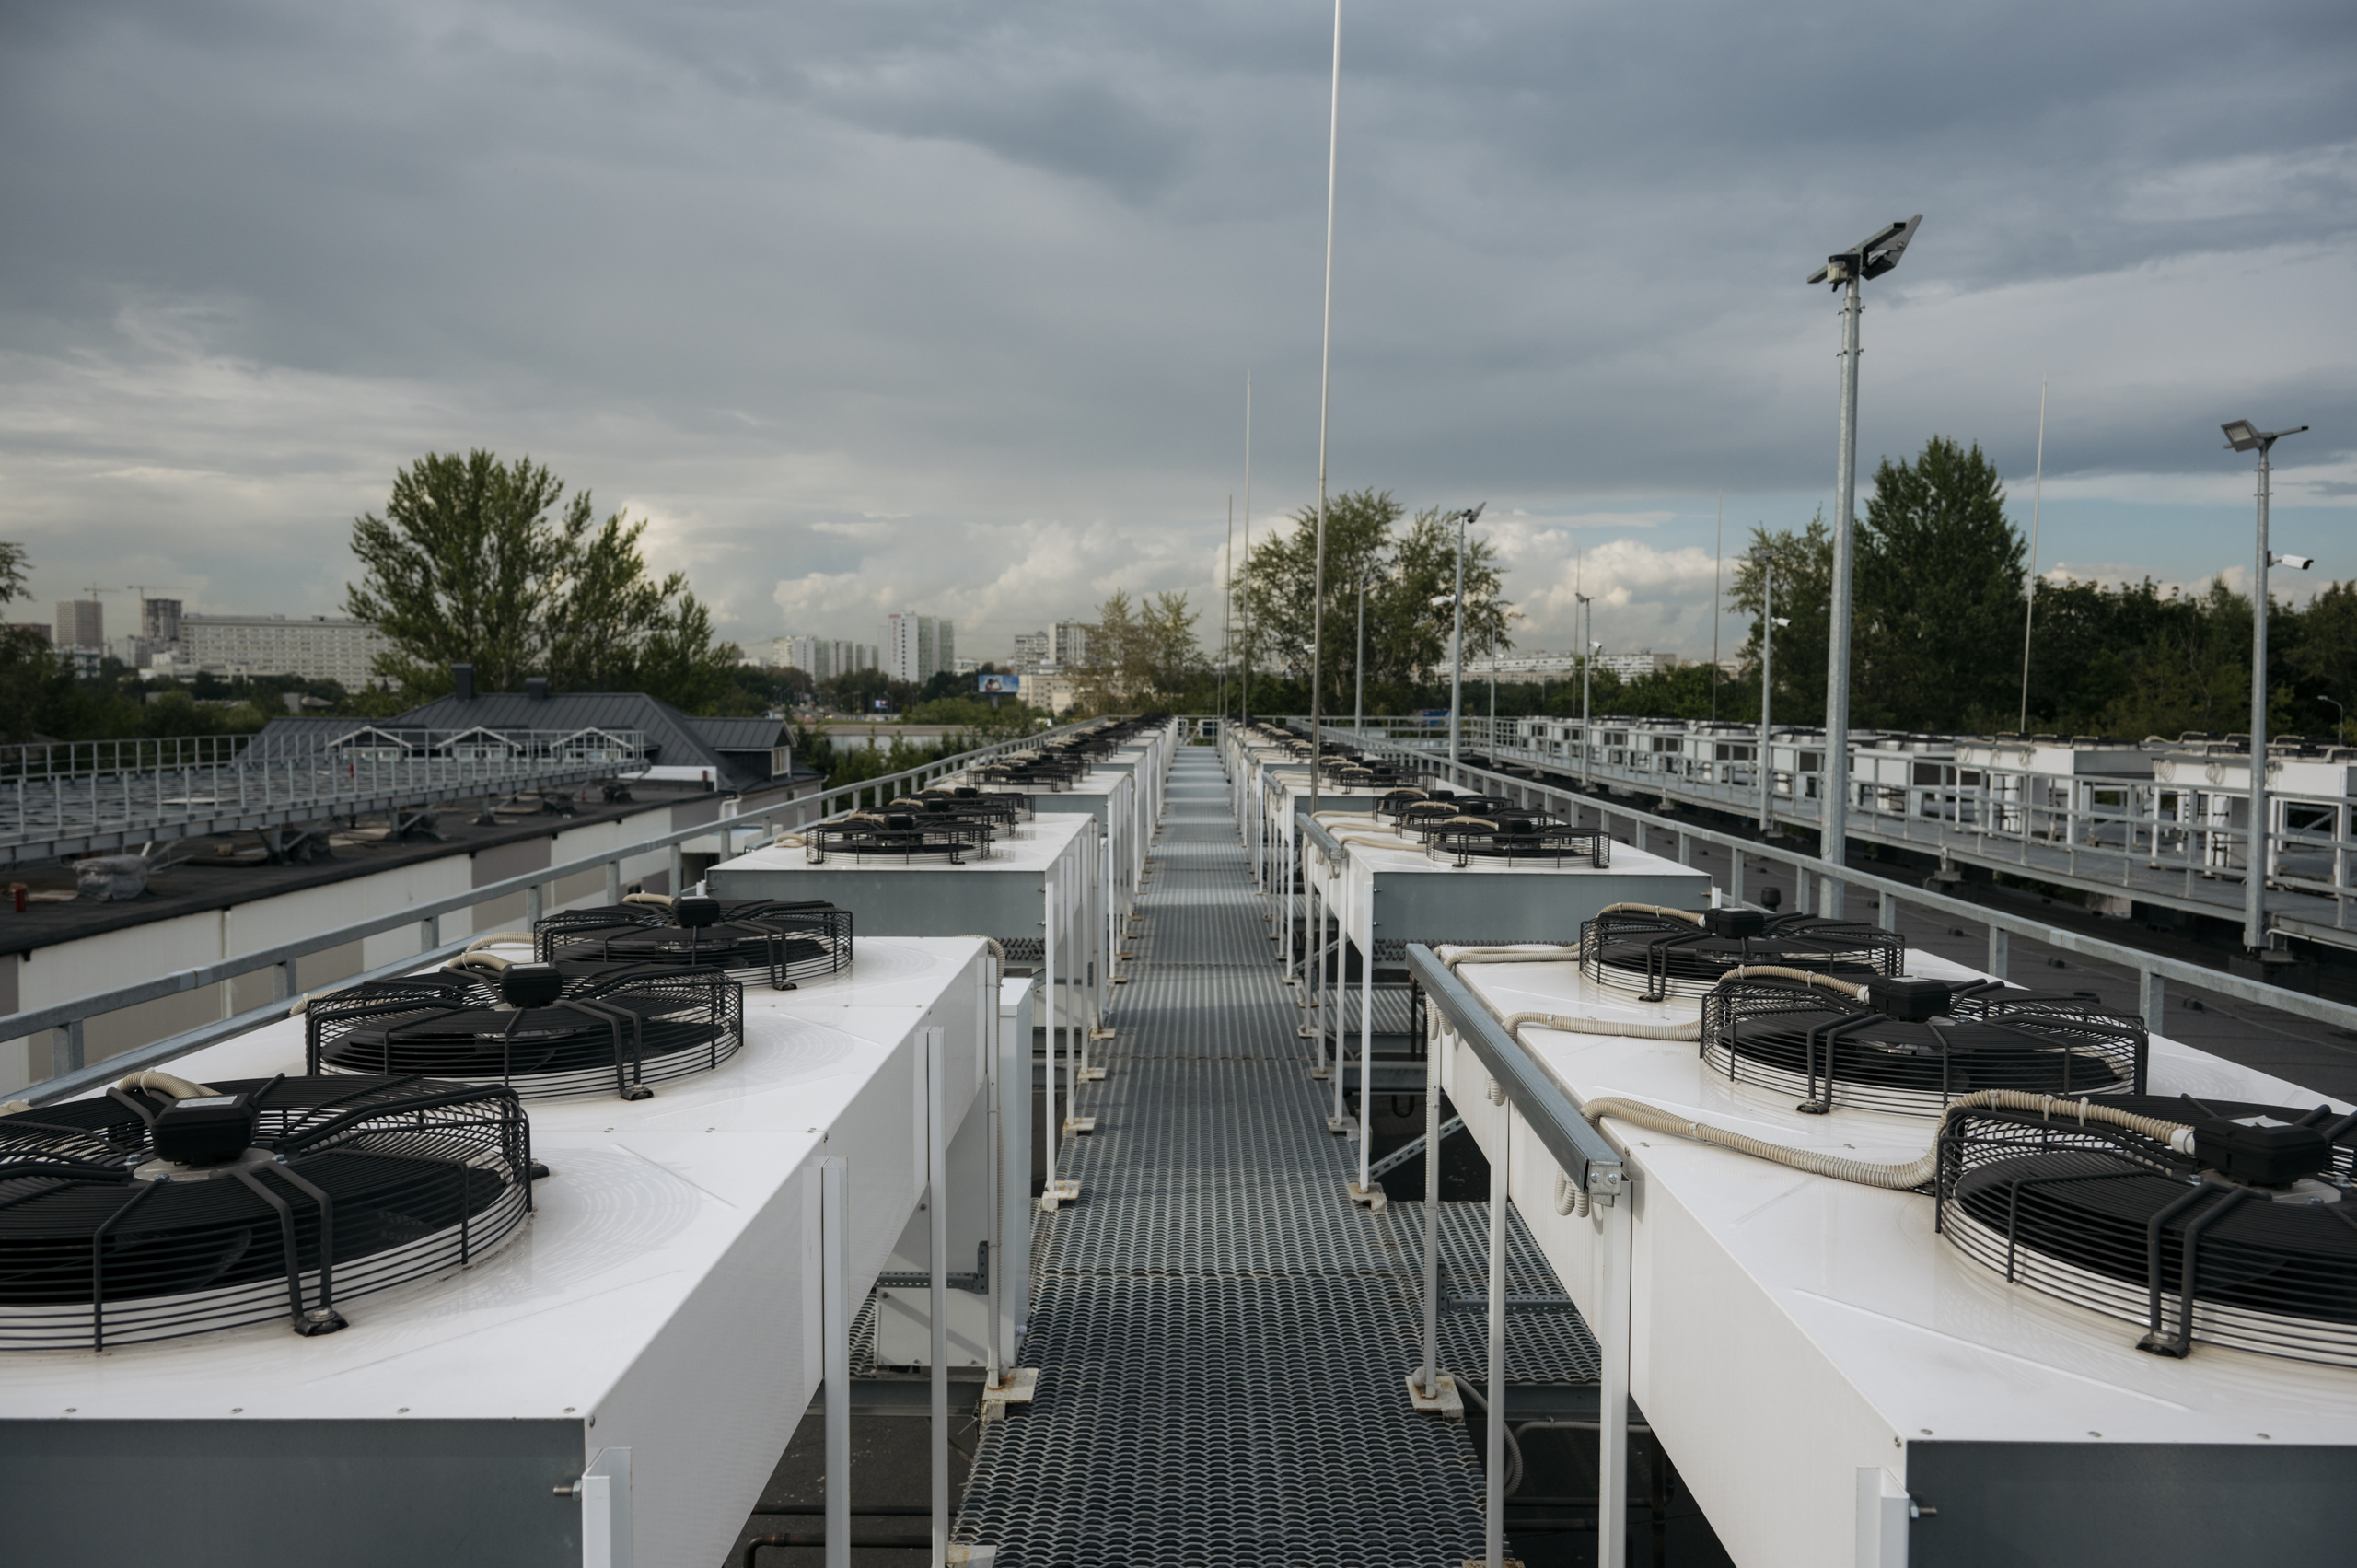
Плюс провайдер владеет современными технологиями и инструментами для предотвращения атак. То есть у клиента в борьбе со злоумышленниками появляется сильный союзник, что, конечно, добавляет спокойствия и уверенности. При этом клиент разделяет с провайдером ответственность за обеспечение ИБ.
Если решение о переходе в облако уже принято, мы рекомендуем:
- выбирать надёжного поставщика облачных услуг;
- оценивать безопасность его инфраструктуры;
- при необходимости выбирать поставщика с соответствующими аттестатами;
- использовать логическое разделение контуров инфраструктур;
- проводить регулярный аудит и контроль уязвимостей;
- применять шифрование и маскирование данных;
- повышать осведомлённость персонала и проводить киберучения.
Миграция в облако с минимальными рисками
Для некоторых компаний переход в облако стопорится из‑за страха потерять данные во время миграции. Однако, по нашему опыту, есть сценарии, предусматривающие максимальную безопасность процедуры перемещения информации.
Первый из них ― Relocate. Это миграция рабочих нагрузок без влияния на текущую деятельность, переписывания исходного кода приложений или приобретения нового оборудования. Результат ― минимальное время простоя и отсутствие сбоев в работе.
Вторая версия перехода ― Replatform. Благодаря ему приложение переносится в облако с использованием определённой оптимизации платформы для использования возможностей облачных технологий. Так, исходный код и основная архитектура приложения не меняются, а работоспособность старых приложений сохраняется.
Третий вариант ― Refactoring ― требует масштабных изменений в ИТ‑инфраструктуре. То есть больше ресурсов и времени в процессе, но выше производительность и масштабируемость на выходе.
Мы советуем также тестировать инфраструктуру на пилотных проектах и настраивать мониторинг уже после окончания процесса перехода.











