

Ваши сотрудники сливают данные в ChatGPT. Штраф — до 500 млн рублей
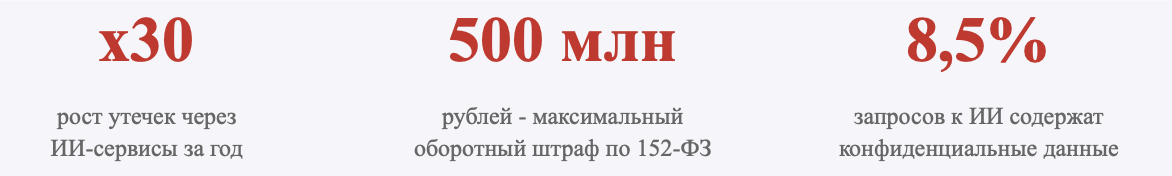
В феврале 2026 года компания «Солар» (дочка Ростелекома по кибербезопасности) опубликовала исследование, которое должно было стать холодным душем для российского бизнеса: объем утечек корпоративных данных через ИИ‑сервисы — ChatGPT, Gemini, Claude и другие — вырос в 30 раз за год.
Не на 30 процентов. В 30 раз.
И это происходит на фоне радикального ужесточения 152‑ФЗ: с мая 2025 года оборотные штрафы за утечки персональных данных достигают 500 млн рублей, а в марте 2026 вынесены первые реальные судебные решения. Две волны совпали — и бизнес оказался между молотом регулятора и наковальней собственных сотрудников.
Как это происходит: анатомия утечки
Представьте типичный рабочий день. Менеджер по продажам копирует из CRM список из 200 клиентов с телефонами и email‑адресами, вставляет в ChatGPT с запросом: «Сегментируй эту базу по потенциалу покупки». Юрист загружает договор с контрагентом: «Найди риски в этом контракте». Финансист отправляет P&L за квартал: «Подготовь анализ для совета директоров».
Каждое из этих действий занимает секунды. Каждое — потенциальное нарушение 152‑ФЗ. Данные уходят на серверы за пределами России, без согласия субъектов персональных данных, без уведомления Роскомнадзора о трансграничной передаче.
По данным исследования Harmonic Security, 8,5% всех запросов сотрудников к ИИ‑сервисам содержат конфиденциальные сведения: персональные данные клиентов, финансовую информацию, коммерческие тайны, исходный код. При этом 60% российских организаций до сих пор не имеют формализованных политик работы с ИИ. IT‑отделы не подозревают о масштабе проблемы.
Мы сами кормим систему, которая может быть использована против нас. Каждый корпоративный документ, загруженный в публичный ИИ‑сервис, — это потенциальное оружие в руках конкурента или злоумышленника.
Проблема не в самом ИИ — проблема в том, что бизнес внедряет технологию без оглядки на правовую рамку. Компании тратят миллионы на внедрение CRM, ERP, систем бизнес‑аналитики — а потом их сотрудники копируют данные из этих систем и вставляют в публичный чат‑бот.
Я работаю с финансовой отчетностью, M&A‑сделками, корпоративными структурами клиентов ежедневно. Утечка любого из этих документов может стоить клиенту не штрафа — а бизнеса целиком. Поэтому вопрос информационной гигиены для нас не абстрактный, а операционный.




- Россияне впервые за восемь лет снизили зарплатные ожидания
- Мировой тренд: ИТ‑специалисты теряют интерес к работе из‑за внедрения ИИ
- Бизнес в России перестает удерживать увольняющихся сотрудников
- Дата‑центр Яндекса в Калуге поврежден из‑за атаки БПЛА
- Яндекс Маркет завершил реферальную программу для селлеров
- Сумма штрафов бизнесу за нарушения при найме мигрантов выросла на 22% за год
Новая реальность 152‑ФЗ: штрафы, от которых не отмахнуться
30 мая 2025 года вступил в силу Федеральный закон N 420‑ФЗ. Раньше максимальный штраф за утечку базы клиентов составлял 300 тысяч рублей — для большинства компаний расходная статья уровня корпоратива. Теперь цифры другие.
Шкала штрафов за первую утечку. От 1 000 до 10 000 субъектов данных: штраф 3‑5 млн рублей. От 10 000 до 100 000 субъектов: 5‑10 млн рублей. Свыше 100 000 субъектов или утечка биометрии: 15‑20 млн рублей.
Повторная утечка — оборотный штраф. От 1% до 3% годовой выручки. Минимум — 20 млн рублей. Максимум — 500 млн рублей. Для компании с выручкой 2 млрд рублей повторная утечка может стоить 60 млн — это сопоставимо с годовой прибылью.
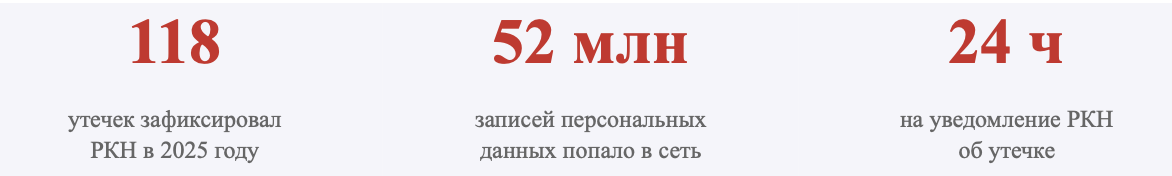
Неуведомление об утечке. Штраф 1‑3 млн рублей за сам факт несообщения. Компания обязана уведомить Роскомнадзор в течение 24 часов после обнаружения и предоставить результаты расследования за 72 часа.
Уголовная ответственность. Впервые введена: до 10 лет лишения свободы за использование, передачу и продажу незаконно полученных персональных данных.
Первые дела уже есть
5 марта 2026 года Арбитражный суд Москвы вынес первое решение по оборотному штрафу за утечку данных. 10 марта аналогичное решение принял Арбитражный суд Санкт‑Петербурга. Одно из первых дел касалось онлайн‑школы, у которой утекло около 500 000 строк с персональными данными клиентов.
В 2025 году Роскомнадзор зафиксировал 118 случаев компрометации баз персональных данных — 52 млн записей попали в Сеть. Шесть компаний получили штрафы. В 2026 году количество штрафов вырастет кратно: регулятор наращивает команду и совершенствует мониторинг.


Почему это вопрос национального суверенитета
Проблема выходит далеко за рамки отдельных компаний. Когда тысячи российских предприятий ежедневно отправляют конфиденциальные данные — финансовые модели, контракты, клиентские базы, стратегические планы — на серверы американских компаний, это вопрос информационного суверенитета страны.
152‑ФЗ прямо запрещает трансграничную передачу персональных данных без явного согласия субъекта и уведомления Роскомнадзора. Но когда менеджер копирует контакты клиентов в ChatGPT, ни одно из этих условий не выполняется. Формально каждый такой случай — административное правонарушение. Массово — это системное нарушение закона, которое затрагивает миллионы субъектов данных.
Координационный центр доменов.RU/.РФ сообщает: в феврале 2026 года количество жалоб на вредоносное ПО выросло в 7,7 раза по сравнению с 2025 годом. Одна из причин — злоумышленники используют ИИ для создания уникальных вирусов и фишинговых атак. Данные, попавшие в открытые ИИ‑системы, становятся инструментом для атак на тех же компаний, которые их туда отправили.
Кто в зоне риска
Максимальный риск. E‑commerce, онлайн‑сервисы, финтех — компании с большими клиентскими базами. Медицина — обработка специальных категорий данных. HR‑tech и рекрутинговые платформы. Образовательные онлайн‑платформы.
Высокий риск. Любой бизнес с CRM‑системой и базой клиентов от 1000 записей. Компании, использующие облачные сервисы для хранения данных. Бизнес с программами лояльности.
Скрытый риск — и самый опасный. Компании, чьи сотрудники используют внешние ИИ‑сервисы для работы с клиентскими данными. Этот канал утечки не фиксируется классическими средствами защиты, не отражается в логах DLP‑систем (если они вообще есть) и создает юридическую ответственность, о которой руководство не подозревает.
Решение: не запрещать, а контролировать
Запрет ИИ не работает. Сотрудники обходят запреты, используя личные устройства. Единственное рабочее решение — создать безопасную альтернативу.
Корпоративный ИИ‑контур. Развертывание ИИ‑моделей на собственных серверах или в российском облаке. Данные не покидают периметр компании. Сотрудники получают тот же функционал, что и в ChatGPT, но в контролируемой среде.
RAG‑системы (Retrieval‑Augmented Generation). Вместо отправки данных в нейросеть — нейросеть работает с данными локально. Документы индексируются в векторной базе данных на сервере компании. ИИ обращается к ним по запросу, но данные никуда не уходят.
Скрипты и автоматизация. Рутинные задачи (сегментация клиентов, анализ договоров, генерация отчетов) автоматизируются через скрипты, которые работают локально. ИИ используется как движок для обработки, но входные данные остаются внутри компании.
В G‑Invest мы решили эту задачу через полностью локальную архитектуру. Скрипты, RAG‑системы и графовые базы данных работают на собственных мощностях. Наши аналитики используют ИИ для генерации документов, финансового моделирования, правового анализа — но ни один байт клиентских данных не покидает контролируемый контур.
Это не rocket science. Для среднего бизнеса развертывание корпоративного ИИ‑контура — это проект на несколько недель и бюджет от нескольких сотен тысяч рублей. Сравните с оборотным штрафом от 20 до 500 мл
Чек‑лист: 8 шагов до следующей проверки
Инвентаризация данных. Составьте реестр всех баз персональных данных. Включите CRM, таблицы Excel, списки в мессенджерах, данные в облачных сервисах.
Аудит ИИ‑рисков. Проведите анонимный опрос сотрудников: какие ИИ‑сервисы они используют, какие данные туда загружают. Результаты вас удивят.
Уведомление РКН. Подайте уведомление в Роскомнадзор, если еще не сделали. С 2025 года штраф за отсутствие — до 3 млн рублей.
Политика обработки данных и ИИ. Пропишите правила: что можно отправлять в публичные ИИ, что нельзя ни при каких обстоятельствах. Назначьте ответственного за обработку ПДн.
Дайте альтернативу. Разверните корпоративное ИИ‑решение на российских серверах. Дайте сотрудникам инструмент удобнее и безопаснее ChatGPT.
План реагирования на утечки. Разработайте план: кто фиксирует инцидент, кто уведомляет РКН за 24 часа, кто проводит расследование за 72 часа.
Документы и локализация. Обновите пользовательские соглашения и политики конфиденциальности. Получите явное согласие клиентов во всех каналах. Если данные в облаке — убедитесь, что серверы в РФ.
Мониторинг. Подключите DLP‑систему для отслеживания передачи данных на внешние сервисы.












Эту статью тоже ИИ писал?)