

Что такое утечка персональных данных и как ее избежать

Утечки данных происходят как у крупных компаний, так и у малого бизнеса. Причинами часто становятся ошибки персонала, устаревшие системы, вредоносное программное обеспечение и фишинг. Утечка может повлечь за собой штрафы, блокировку операций, недоверие со стороны клиентов.
Что такое утечка персональных данных
Утечка персональных данных — это распространение личной и конфиденциальной информации о сотрудниках и клиентах за пределы бизнеса. Это все данные, которые позволяют идентифицировать человека: Ф. И. О., адрес, реквизиты паспорта, номера банковских карт, логины и пароли от личной электронной почты и других сервисов.

- В России резко подорожали товары для сна, но спрос на них растет
- С марта 2027 года табачные магазины будут лишать лицензий за продажу сигарет детям
- Минцифры готовит единые правила включения сайтов в белый список
- ПВЗ хотят облагать налогом на имущество по кадастровой стоимости
- Wildberries запустил передвижные пункты выдачи
- Авито Работа запустила страницы брендов для бизнеса
Какие данные в группе риска
Целью мошенников чаще всего бывают персональные данные — их можно продать, ими можно шантажировать бизнес и требовать за них выкуп. А еще персональные данные используют для реализации атак. Например, если в руки мошенников попадают данные корпоративной почты или логины от рабочих компьютеров, через них атакующий может пробраться во внутреннюю систему компании и получить там любую информацию, которую захочет.
По какой причине происходит утечка
Утечка может произойти в результате:
- кибератаки злоумышленников;
- случайных действий сотрудников;
- злонамеренных действий сотрудников.
Атака злоумышленников. Мошенники придумывают разные способы, чтобы заполучить базы с личными данными: рассылают фишинговые ссылки, пытаются заставить человека загрузить вредоносную программу. А бывает, действуют так, что бизнес вовсе не замечает атаки, а злоумышленники уже получили доступ к внутренней информации. О методах атакующих мы расскажем подробнее ниже.
Случайные действия сотрудника. Сотрудник может неосознанно стать причиной утечки, например зайти с домашнего компьютера на рабочий аккаунт и скачать себе документ с данными клиентов. Даже если эти данные не уйдут дальше домашнего компьютера сотрудника — утечка произошла.
Еще вариант: сотрудник по неосторожности перешел по опасным ссылкам из письма и ввел данные рабочей учетной записи или загрузил вредоносное ПО.
Злонамеренные действия сотрудника. Бывает, на рабочем месте происходит конфликт. И сотрудник из мести может скопировать данные клиентов и продать их конкурентам. Или вовсе может сговориться с третьими лицами и целенаправленно устроиться на работу, чтобы получить доступ к личным данным клиентов или работников, которые потом также передаст другой компании.
«Утечки данных могут происходить не только из‑за атак на информационные системы, но и по вине сотрудников компании — из‑за их ошибок или намеренных действий. Поэтому при проектировании систем безопасности всегда нужно учитывать человеческий фактор».




Как злоумышленники получают доступ к данным
Атаки бывают короткими, не больше пары дней, и длинными — до 100 дней.
«Методы первоначального доступа к компаниям — это и фишинг, и заражение вредоносным ПО, и эксплуатация уязвимостей, и использование взломанных учетных данных. Согласно сведениям глобальной команды реагирования на киберинциденты Лаборатории Касперского, в 2023 году более 40% атак произошли через уязвимости в публично доступных приложениях. Около 29% атак связаны с использованием скомпрометированных учетных записей сотрудников».
«Обычно при атаке на компанию злоумышленники проходят несколько этапов и используют разные инструменты, чтобы добраться до персональных данных. Сначала они могут рассылать сотрудникам письма с вредоносным ПО. Кто‑то обязательно его запустит, и атакующий получит удаленный доступ к рабочим станциям. Затем он будет изучать ландшафт и продвигаться вглубь инфраструктуры компании, приближаясь к хранилищам данных. На каждом этапе злоумышленник адаптируется к ситуации: например, где‑то удается подобрать пароль, где‑то — использовать уязвимость системы».
Расскажем подробнее о каждом методе:
- взлом учетных данных;
- атака через уязвимости в системе;
- фишинг;
- вредоносное ПО.
Взлом учетных данных. Атакующие стараются получить доступ к учетной записи администратора или сотрудника, чтобы подобраться к внутренней информации сайта, веб‑приложения или облачному хранилищу. Для этого с помощью различных программ подбирают логин и пароль. Часто злоумышленникам это удается без проблем, потому что люди используют слабые или повторяющиеся пароли.
Атака через уязвимости в системе. В любой ИТ‑системе есть слабые места, через которые мошенникам проще атаковать. Например, на рабочем компьютере стоит устаревшая версия ПО, и хакеры уже знают ее недоработки и как обойти защиту.
Либо другой пример: владелец настроил неограниченный доступ для сотрудников ко всей информации на сайте или в гугл‑документах. Это тоже будет считаться уязвимостью в системе: злоумышленнику достаточно заполучить данные любой учетной записи, чтобы проникнуть в систему компании или ИП.
Фишинг. Мошенники могут маскироваться под руководителей бизнеса, государственные органы и рассылать письма от их имени. В письмах — ссылки и опасные файлы. Мошенники рассчитывают, что человек перейдет по ссылке и сам введет свои личные данные или загрузит файл на компьютер.
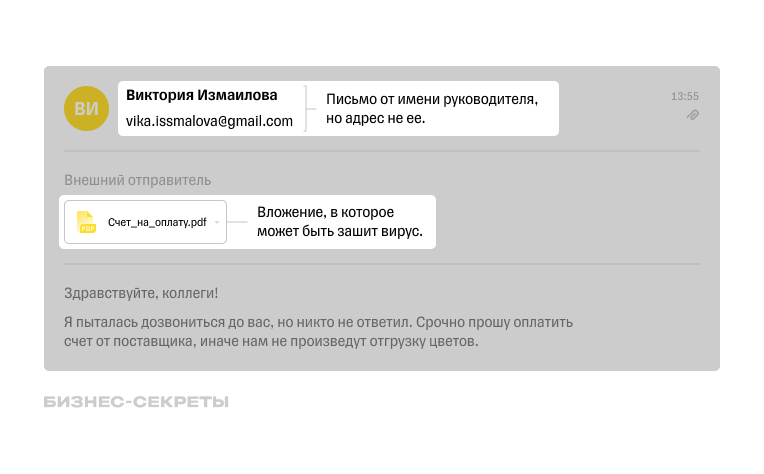
Вредоносное ПО. Мошенники могут установить вредоносное ПО дистанционно, получив доступ к внутренней системе компании или ИП, или его может загрузить сотрудник, который по неосторожности кликнул на ссылку в письме злоумышленников. В случае успешного заражения вредоносное ПО может открывать доступ ко всем данным бизнеса и даже их уничтожать.
Как предотвратить утечку
Утечку легче предотвратить, чем разбираться с последствиями. Поэтому вот несколько рекомендаций:
- используйте сложные пароли и многофакторную аутентификацию;
- закрывайте внутренний доступ для аккаунтов бывших сотрудников;
- открывайте сотрудникам доступ только к той информации, которая действительно нужна для работы;
- постоянно обучайте сотрудников цифровой грамотности;
- обновляйте антивирус и все программное обеспечение до последней версии;
- используйте резервное копирование данных.
Используйте сложные пароли и многофакторную аутентификацию. Для административной учетной записи и рабочих аккаунтов сотрудников заводите такие пароли, которые злоумышленникам будет сложно подобрать. Обычно люди применяют простые пароли: набор цифр по порядку, свое имя, год рождения, кличку домашнего животного. Такие пароли можно взломать за минуту.
Чтобы защитить аккаунт, пароль должен содержать минимум восемь знаков, включая спецсимволы: например, решетки или звездочки. Такой пароль можно сгенерировать в специальном сервисе или придумать самому.
Если пароль сложно запомнить, в его основу можно, например, заложить название любимой книги, песни или имя героя.
Закройте внутренний доступ для аккаунтов бывших сотрудников. Порой, когда сотрудник увольняется, его учетная запись во внутренних сервисах бизнеса остается доступной, и человек в любое время может зайти на сайт или в веб‑приложение и скачать базу клиентов.
Предоставляйте сотрудникам минимальный рабочий доступ к информации. Его еще называют «доступ наименьших привилегий». Открывайте доступ только к той информации, которая нужна для работы. Если аккаунт сотрудника взломают, вы как минимум ограничите количество данных, которые могут попасть в руки атакующим.
Проводите обучение по кибербезопасности. Расскажите сотрудникам про популярные уловки мошенников, способы создания паролей и предупредите, чтобы они не переходили по незнакомым ссылкам и не загружали неизвестные файлы на компьютер.
Проверяйте эти знания время от времени. Например, с помощью специального сервиса можно смоделировать фишинговое письмо и сделать тестовую рассылку. Это позволит проверить, перейдут сотрудники по ссылкам или все‑таки выявят, что письмо опасно и его лучше удалить.
Обновляйте антивирус и все программное обеспечение до последней версии. Современные антивирусы способны автоматически блокировать атаки, письма с опасными ссылками и вредоносным ПО. Это происходит еще до того, как письмо прилетело на почту сотрудника. А новейшие версии ПО для компьютера, рабочей программы, сайта или приложения помогают закрыть в системе уязвимости, которые были выявлены разработчиками в прошлой версии.
Используйте резервное копирование данных. Настройте регулярное резервное копирование всех данных в защищенное место с ограниченным доступом. В случае атаки резервные копии помогут восстановить данные и их не придется выкупать у мошенников.
«Даже если у компании или ИП нет возможностей создать отдел безопасности, можно обратиться за внешней экспертизой к крупным поставщикам. Важно установить защитное ПО на все корпоративные устройства. Российский рынок информационной безопасности предлагает доступные решения для всех сегментов бизнеса».
Что делать, если данные все‑таки утекли
Небольшой бизнес обычно не замечает утечку данных сразу, а узнает о ней из новостей. Поэтому как только факт утечки стал известен, предлагаем действовать по такому алгоритму.
Шаг 1. Сменить пароли и установить многофакторную аутентификацию, если ее не было.
Шаг 2. Обновить антивирус и все программное обеспечение до последней версии.
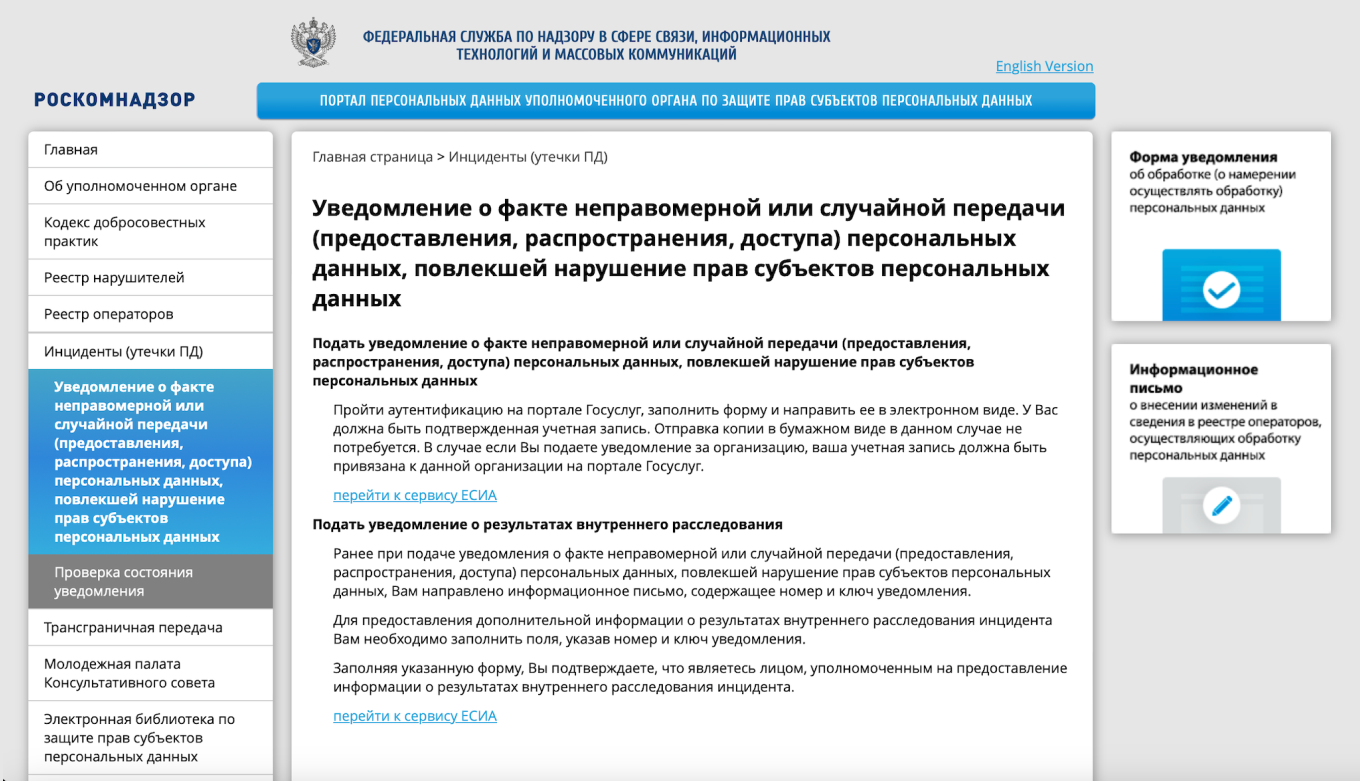
Шаг 3. Заявить об утечке в Роскомнадзор. По закону если компания или ИП заподозрили утечку, они должны в течение 24 часов сообщить о ней в Роскомнадзор. А затем в течение 72 часов предоставить госоргану результаты внутреннего расследования.
Если этого не сделать и Роскомнадзор узнает об утечке, компаниям и ИП грозит штраф.
Шаг 4. Оповестить пострадавших. Человек, чьи данные попали в открытый доступ, вправе узнать об инциденте. Тогда он будет готов к возможным звонкам от мошенников первые несколько недель после утечки и не попадется на их уловки и манипуляции.

Каковы последствия утечки данных
Компания или ИП, которые собирают и обрабатывают персональные данные клиентов или сотрудников, по закону должны их защищать. Утечка персональных данных на бумажных документах грозит ИП и малым предприятиям приличным штрафом.
Дополнительно компания или ИП могут быть втянуты в судебный процесс со стороны пострадавших: клиенты, чьи данные попали в сеть, могут подать в суд на организацию и потребовать компенсации.
Но даже если клиенты не обратятся в суд, бизнес рискует потерять доверие, которое так долго зарабатывал большим трудом. Часть клиентов в таком случае может уйти к конкурентам.
Ответственность и штрафы за утечку данных
За нарушение правил обработки персональных данных компаниям и ИП грозят штрафы: ИП и малым предприятиям — от 50 000 до 100 000 ₽, остальным компаниям — от 150 000 до 300 000 ₽.
Ответственность распространяется как на электронные базы данных, так и на документы на бумаге.
Но в случае незаконной передачи информации о людях в количестве больше 1 000 человек суммы будут гораздо серьезнее.
Главное
- Утечка персональных данных — проблема не только крупных компаний, но и небольшого бизнеса, потому что он обычно хуже защищен.
- Утечка может произойти как из‑за атаки киберпреступников, так и по вине сотрудников.
- Если бизнес халатно относится к защите персональных данных на бумаге, ему грозит штраф от 50 000 до 100 000 ₽. Но в случае незаконной передачи информации о людях в количестве больше 1 000 человек суммы будут гораздо серьезнее — от 3 000 000 до 20 000 000 ₽.
- Предупредить утечку легче, чем бороться с последствиями. Для этого стоит использовать сложные пароли, контролировать доступы сотрудников, обучать их кибербезопасности, а также вовремя обновлять антивирусы и ПО.
- Если утечка все же произошла, о ней нужно заявить в Роскомнадзор в течение 24 часов, а также оповестить людей, чьи данные утекли.






Поделитесь, какие способы используете, чтобы избежать утечки персональных данных?